

区块链文库报道:
GMO云数据泄露事件:26,739台服务器受影响,数据泄露指控与赔偿方案
一起针对日本托管服务的网络攻击——该服务被用于自动化交易——已成为本周最受关注的网络安全事件之一。此次GMO云(GMO Cloud)安全事件波及Onamae.com Desktop Cloud,这是一项租赁服务器服务,交易者在此类服务器上运行MetaTrader等工具。虽然这是一起传统金融领域的事故,而非加密货币交易所的黑客事件,但其教训适用于所有在远程服务器上运行交易机器人的用户。以下是已确认事实的时间线及客户应采取的措施。
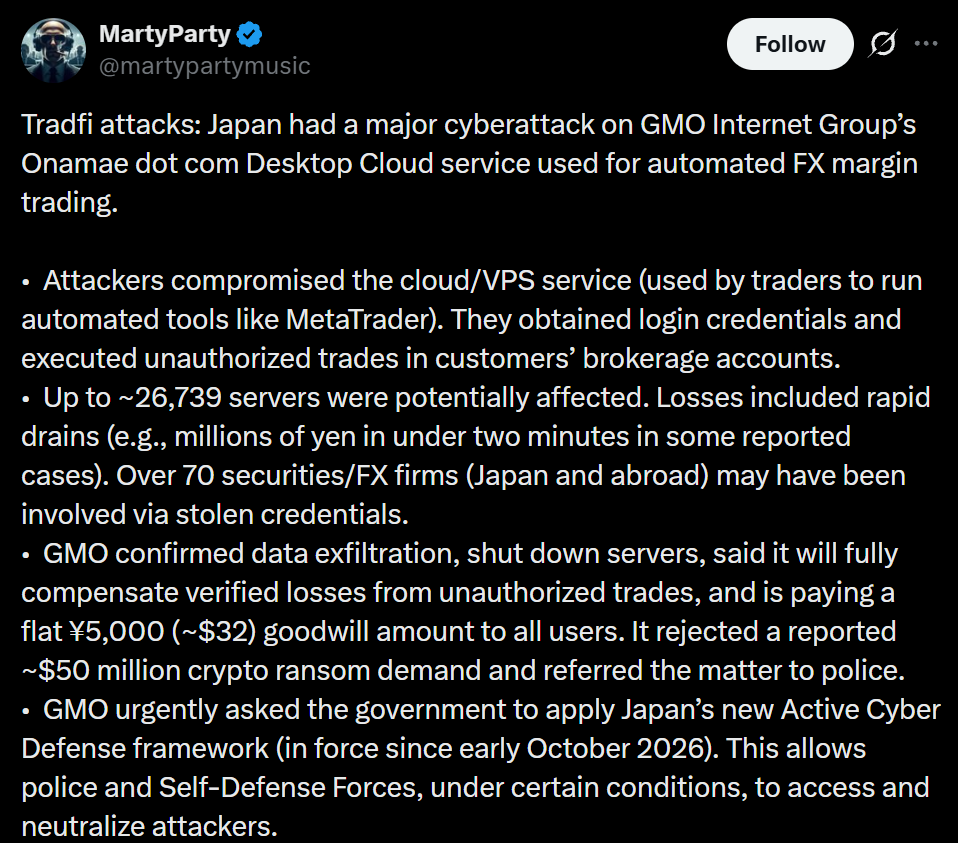
来源:X平台上的GMO官方帖子
发生了什么以及时间线
GMO互联网集团于2026年10月20日确认,第三方在部分客户的服务器环境中安装了恶意程序。在其第一份官方报告中,公司称有26,739台服务器可能受到影响,并从日本标准时间21日凌晨4:00开始依次关闭所有服务计划。在当时阶段,公司尚未确认任何个人信息泄露,但后续报告改变了这一立场。
| 日期 (2026) | 事件 |
|---|---|
| 10月19日 | 因客户咨询启动调查 |
| 10月20日 | 确认存在恶意程序;暂停新应用注册 |
| 10月21日 | 所有服务器关闭;发布首份报告 |
| 10月22日 | 咨询警方;发布第二份报告 |
| 10月24日 | 宣布赔偿计划并向政府提出申请 |
| 10月27日 | 攻击者公布声称的数据 |
哪些信息可能已泄露
第二份报告扩大了事态范围。客户报告称其交易账户出现未经授权的操作,且保存在交易工具(如MT4和MT5)中的登录详情(包括密码)可能已被查看。客户被要求使用其他设备更改密码、注销账户、检查余额,并在经纪商提供时启用双重身份验证(2FA)。该公司表示,这些服务器上未存储支付卡数据。
赔偿方案与政府请求
截至10月24日,第四份报告确认系统存在安全弱点,环境遭到未经授权的访问,且客户信息已被带出公司。此次GMO云泄露事件还涉及日本国内外超过70家证券公司和外汇公司的账户。
- 无论是否遭受损失,向每位现有客户提供5,000日元 goodwill 补偿金。
- 对经确认的未经授权交易造成的实际损失进行赔偿,包括手续费。
- 市场波动和潜在利润损失不在赔偿范围内。
- 申请赔偿的具体细节将于11月6日前公布。
公司承认了其不足之处,并承诺承担赔偿及防止类似事件再次发生的责任。此外,该公司还呼吁政府应用“主动网络防御”(Active Cyber Defense)框架,即当局针对攻击者的基础设施采取行动,并称此案为其认为应触发该框架的首例案件。
勒索要求与设备检查
第九份报告补充称,10月21日收到一封威胁邮件,索要约80亿日元(据估算约合5,000万美元)。报告未说明该要求是否以加密货币形式提出。公司拒绝支付赎金,理由是付款并不能保证被盗数据的删除。在10月25日呼吁合作后,员工走访全国各地的客户,接管设备以供内部白帽黑客团队分析。截至10月27日,在已检查的设备中未发现包括勒索软件在内的任何恶意软件。但这并不能证明每台设备都是安全的。趋势科技(Trend Micro)等安全公司已提供援助,受勒索软件影响的客户将获得同等性能的新电脑作为替换。
最新进展:攻击者公布数据
第十份报告确认,疑似攻击者于10月27日12:30公布了其声称的公司和客户数据。相关内容正在核实中,可能包含虚假细节。公司正准备采取法律行动,包括提起刑事控告,针对散布恶意信息的人员。截至13:55,尚未确认发生勒索软件攻击。数据疑似泄露的客户将单独联系,另有一笔同情性赔偿金正在讨论中。关注GMO云泄露事件的公众应避免访问所谓的泄露网站,因为访问者的信息可能会被收集。
客户现在应采取的措施
- 运行完整的防病毒扫描并备份重要数据。
- 断开PC的网络连接并关机。
- 更改在其他地方重复使用的密码。
- 忽略声称可以“挽回损失”的消息。
- 仅信任公司的官方页面以获取更新信息。
结论
GMO云泄露事件表明,一个受 compromising 的托管服务如何同时暴露大量交易者。已确认的事实包括:26,739台可能受影响的服务器、赔偿方案、拒绝支付赎金的要求以及10月27日的数据公布。然而,受害者总数和总损失金额仍未知晓。在远程运行机器人的交易者应使用唯一密码、限制权限并启用双重身份验证。
本文不构成财务建议。
免责声明:以上内容(如有图片或视频亦包括在内)均为平台用户上传并发布,本平台仅提供信息存储服务,对本页面内容所引致的错误、不确或遗漏,概不负任何法律责任,相关信息仅供参考。
本站尊重他人的知识产权、名誉权等法律法规所规定的合法权益!如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到qklwk88@163.com,本站相关工作人员将会进行核查处理回复