

区块链文库报道:
零代币请求如何触发价值150万美元的b14g漏洞利用?
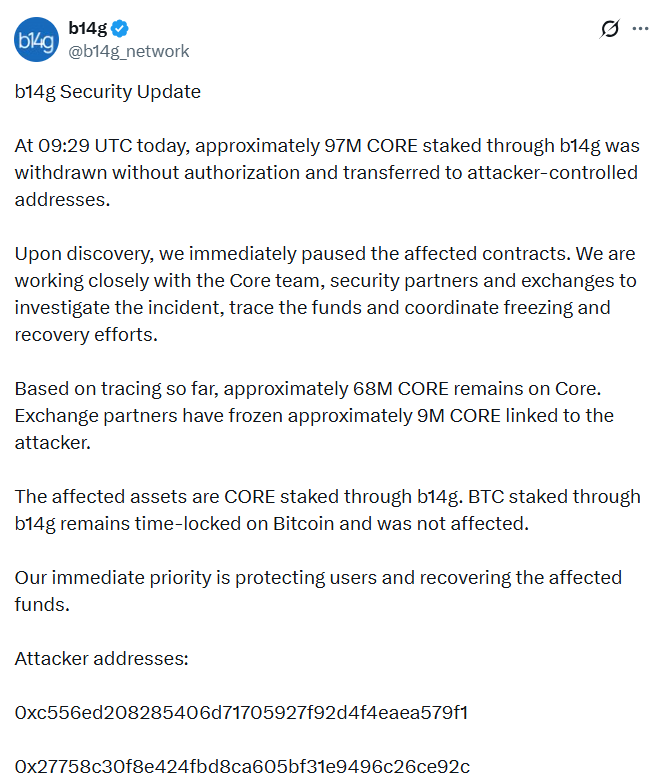
2026年10月31日(星期六),b14g漏洞利用事件从一个比特币质押协议中抽走了约9700万枚$CORE代币。攻击者使用了索取零个代币的提款请求。按照攻击前的价格计算,这批被盗资产价值约为150万美元,因此这是一起价值150万美元的加密黑客攻击,而非9700万美元。
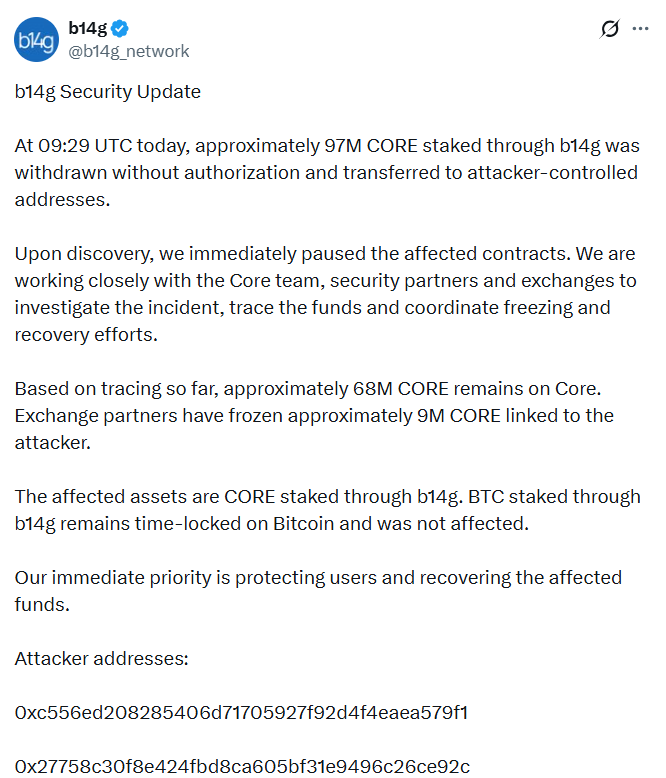 来源:X平台上的b14g帖子
b14g质押协议是一个构建在Core之上的比特币双重质押层,该协议表示未经授权质押提款发生在UTC时间09:29。团队已暂停受影响的合约。官方承诺将发布事后分析报告,但尚未公布具体日期。
根据项目方发布的安全更新,通过b14g质押的BTC仍然在比特币网络上处于时间锁定状态,未受到影响。
零代币提款漏洞是如何清空91个质押头寸的?
链上调查将损失追溯至UTC时间09:29:51的一笔交易。该交易包含99个提款请求,每个请求均要求提取零枚$CORE。
这些请求针对的是攻击者从未注资的91个头寸,最终共释放了9705万枚$CORE。
b14g漏洞利用的关键在于Core质押代码如何处理“零”这个数值。它将零金额视为提取全部余额的指令。b14g合约允许这些请求通过,因此每一个看似空的请求都清空了一个真实的头寸。
这是Core质押漏洞还是b14g的设计缺陷?
调查未发现管理员私钥被盗或新部署恶意合约的迹象。这表明问题出在b14g处理提款的逻辑上,而非区块链本身被攻破。
究竟是Core质押层的漏洞还是b14g侧协议合约的漏洞,目前仍悬而未决,因为b14g尚未发布其自身的技术解释。
被盗的$CORE现在在哪里?冻结资金与未解之谜
b14g确认了两个由攻击者控制的地址。约6800万枚$CORE仍留在网络中,而交易所合作伙伴已冻结了约900万枚与攻击者相关的CORE代币。
标记钱包之间的资金流动可在Core区块浏览器上查看,该平台记录了链上的每一笔转账。
这意味着来自b14g漏洞利用的约2000万枚$CORE暂无公开更新信息。b14g尚未说明剩余代币的去向,也未透露用户可能获得多少补偿。
Core DAO黑客攻击波及网络或质押比特币了吗?
许多头条新闻将此事件描述为Core DAO遭受黑客攻击,但实际上网络本身并未被入侵。在其公开声明中,Core DAO表示共识机制、验证者和质押合约在整个事件中均正常运行。
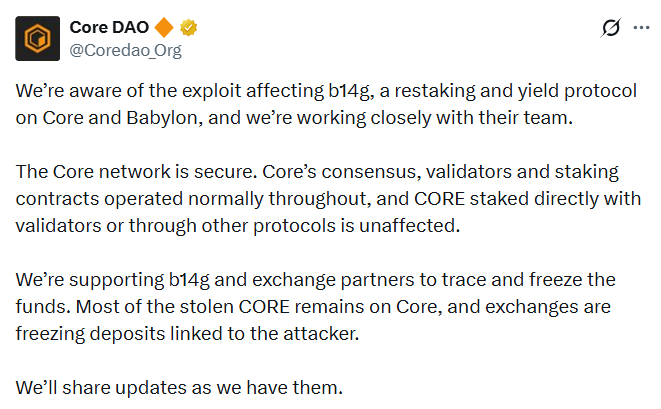 来源:X平台上的Core Dao帖子
直接通过验证者或其他协议质押的CORE未受影响。
这种区分对比特币质押安全至关重要。由于BTC在比特币网络上保持时间锁定,仅代币侧被抽空,b14g漏洞利用被限制在产品的一层之内。
专家观点:什么可能改变b14g事件的后续走向?
数据表明,这是一次输入验证缺口,而非密码学层面的突破。一笔交易、99个请求和91个头寸指向了在大规模应用下简单检查失败的情况。
主要的悬念仍然是b14g漏洞利用的事后分析报告。在报告发布之前,b14g提款逻辑与Core“零即全部”规则之间的确切故障点是基于外部分析,而非团队确认。
此外,在合约暂停期间提款通道是否仍然开放,目前尚不清楚。对于如此规模的DeFi漏洞利用,事后分析的进度和冻结措施的速度,可能会比涉及的美元金额更能影响市场对该协议的信心。
结论
b14g漏洞利用仍是一个未结案件,也是比特币质押领域一次显著的加密安全事件。9700万枚$CORE的外流、91个头寸被清空、合约暂停以及安全的Core网络现状均已记录在案。
完整的技术原因、剩余代币的位置以及任何用户补偿方案仍有待公布。更多关于Core DAO的新闻及相关更新请参见最新的加密新闻报道。
免责声明:以上内容(如有图片或视频亦包括在内)均为平台用户上传并发布,本平台仅提供信息存储服务,对本页面内容所引致的错误、不确或遗漏,概不负任何法律责任,相关信息仅供参考。
本站尊重他人的知识产权、名誉权等法律法规所规定的合法权益!如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到qklwk88@163.com,本站相关工作人员将会进行核查处理回复
