

区块链文库报道:
卢克索指挥官劫持事件:12多个挖矿账户如何在两小时内中招?
一家知名比特币挖矿软件提供商的安全事件正在引发行业广泛关注。此次“卢克索指挥官(Luxor Commander)”劫持事件中,十余个客户账户的算力被未经授权地重定向至另一个挖矿池。该公司表示,问题已在两小时内得到修复,并将全额赔偿每一位受影响的用户。
本文将阐述已确认的事实、此类重定向操作的原理,以及目前尚不明确的信息。
提供商确认的事实
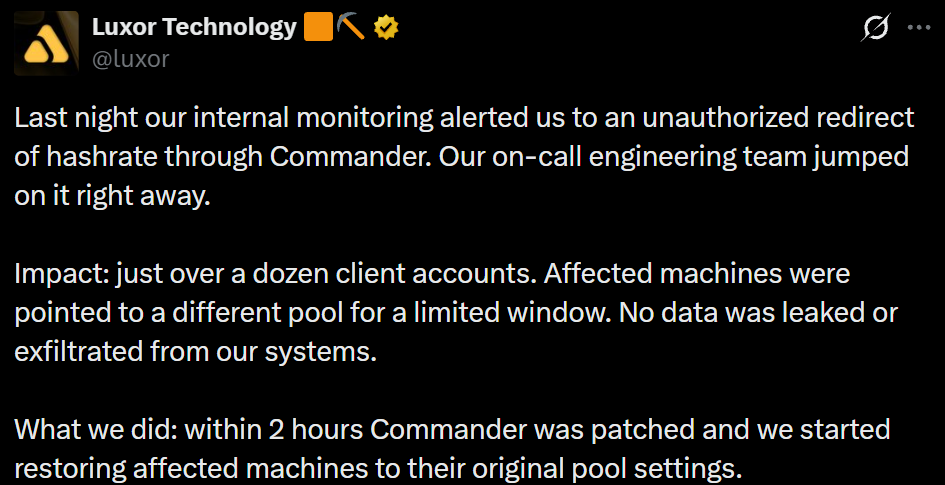
该公司在X平台(原推特)发布的官方声明中表示,其内部监控系统于前一晚发现通过其“指挥官”工具进行的未经授权的重定向行为。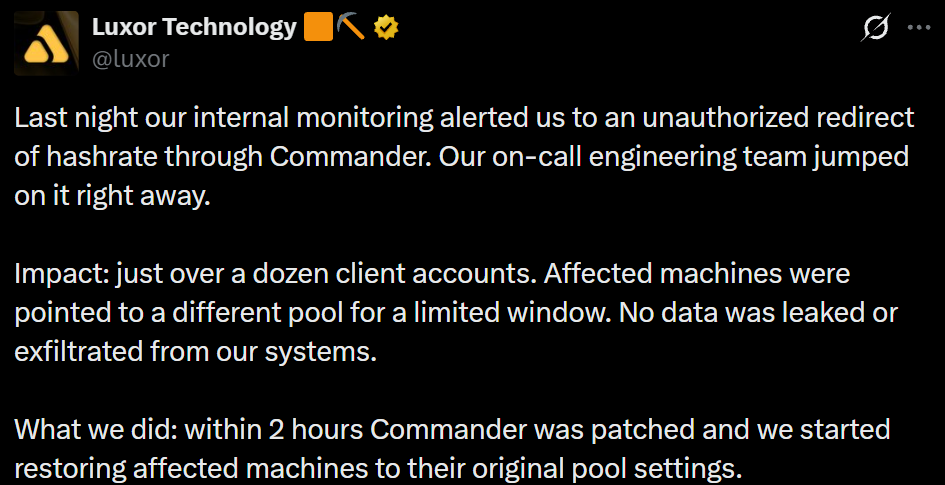
图片来源:Luxor Technology
随叫随到的工程师团队立即采取行动。哈希率(Hashrate)是指矿工为比特币网络贡献的计算能力。
受影响客户的设备在有限的时间窗口内被指向了不同的挖矿池。
声明还指出,没有任何数据从其系统中泄露或窃取。任何希望了解“卢克索指挥官劫持”事实的人,都应以此为起点,因为这是该公司的官方说法。
| 详情 | 声明内容 |
|---|---|
| 受影响账户 | 略多于十几个客户账户 |
| 发生的情况 | 设备在有限时间窗口内被指向不同的挖矿池 |
| 修复时间 | 两小时内 |
| 数据 | 无泄露或外传 |
| 补偿 | 全额支付,如同正常挖矿一样 |
| 用户操作 | 无需任何操作 |
| 后续步骤 | 将分享完整的事故后分析报告 |
算力重定向是如何工作的?
比特币矿工运行着强大的机器,竞争性地为区块链添加新区块。大多数矿工加入一个挖矿池,这是一个组合计算能力并共享奖励的群体。每台机器都被指示为其服务的特定挖矿池工作。如果所有者的不知情下更改了该设置,机器将继续运行并消耗电力,但其工作成果将计入另一个挖矿池。通常情况下,这些工作产生的奖励将归控制接收账户的人所有。这就是为什么提供商承诺向客户支付“如同正常挖矿一样”的原因。
本案的核心工具是基于云端的挖矿车队管理软件,正如官方文档所述。其产品页面列出了实时监控、批量远程命令和自动化盈利能力工具等功能。2026年4月的发布公告称,该软件可与公司自己的固件以及Bitmain、MicroBT和Canaan的出厂固件配合使用。由于一个仪表板可以同时向多台机器发送命令,此类工具中的弱点可能会同时影响多名矿工。
响应过程如何展开
官方声明描述了以下步骤:
- 检测:内部监控发出警报,随叫随到的工程团队立即介入。
- 修复:该工具在两小时内打了补丁。
- 恢复:团队开始将受影响的机器恢复到原始挖矿池设置。
- 付款:每位受影响的客户都将获得重定向算力的全额赔偿。
- 当前状态:该工具正常运行,用户无需采取任何行动。
这里的措辞很关键。声明称团队在该时间窗口内开始恢复机器,但并未给出最终恢复时间。提供商也在与相关团队合作,并将分享一份完整的事故后分析报告,其中详细说明了出错原因及修复方法。
目前仍不清楚的事项
几个重要问题仍然悬而未决:
- 攻击者如何获得访问权限?
- 哪个挖矿池接收了重定向的算力?
- 有多少台机器受到影响,因为声明中统计的是账户数量而非机器数量。
- 损失的挖矿总收入是多少?
声明未涵盖这些要点。在承诺的报告发布之前,除官方声明外,关于“卢克索指挥官劫持”的任何数字或说法均应视为未经证实。
为何这对矿工至关重要
对于挖矿企业而言,这一教训关乎控制权。能够从单一位置管理整个车队的软件节省了时间,但也使其成为极具吸引力的目标,因此快速检测至关重要。
在本案例中,提供商报告称是其自身的监控系统发现了问题。他们迅速进行了补丁更新、恢复努力并承诺全额赔偿。使用任何管理工具的矿工都可以利用这一刻审查谁有权访问他们的账户和挖矿池设置,尽管提供商表示用户无需采取任何行动。
结论
“卢克索指挥官劫持”事件在有限时间内影响了略多于十几个客户账户。提供商表示,该工具已在两小时内打上补丁,且全额补偿即将到来。关于起因和损失规模的关键问题,需等待事故后分析报告出炉后才能明确。目前,官方声明是最可靠的来源,读者应在得出结论前等待完整报告。
免责声明:以上内容(如有图片或视频亦包括在内)均为平台用户上传并发布,本平台仅提供信息存储服务,对本页面内容所引致的错误、不确或遗漏,概不负任何法律责任,相关信息仅供参考。
本站尊重他人的知识产权、名誉权等法律法规所规定的合法权益!如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到qklwk88@163.com,本站相关工作人员将会进行核查处理回复
