

区块链文库报道:
Google威胁情报小组首次发现攻击者利用AI大语言模型框架自动化漏洞发现与利用
Google威胁情报小组(GTIG)表示,他们首次识别出攻击者正在使用人工智能大型语言模型(LLM)框架来自动化软件漏洞的发现与利用过程,而无需分步骤的人工指导。
研究人员在周一发布的一份报告中描述了一种工具,该工具部署在一台暴露的暂存服务器上,能够比较软件版本、识别潜在缺陷,并生成和执行利用代码。
“在上个季度,GTIG首次发现威胁行为者使用LLM框架完全自动化漏洞发现和利用流程,且整个过程中无需人工介入。”研究人员指出。
GTIG发现了一台暴露的暂存服务器,上面托管着一个多智能体漏洞研究与武器化框架。该框架旨在对流行Web应用程序在补丁公告前后的代码进行持续的差异分析。该模型能够自主发现并利用软件漏洞。
Google警告称,这些自动化的工作流程使得组织在攻击者开发利用易受攻击系统的方法之前,用于应用安全补丁的时间窗口变得更短。
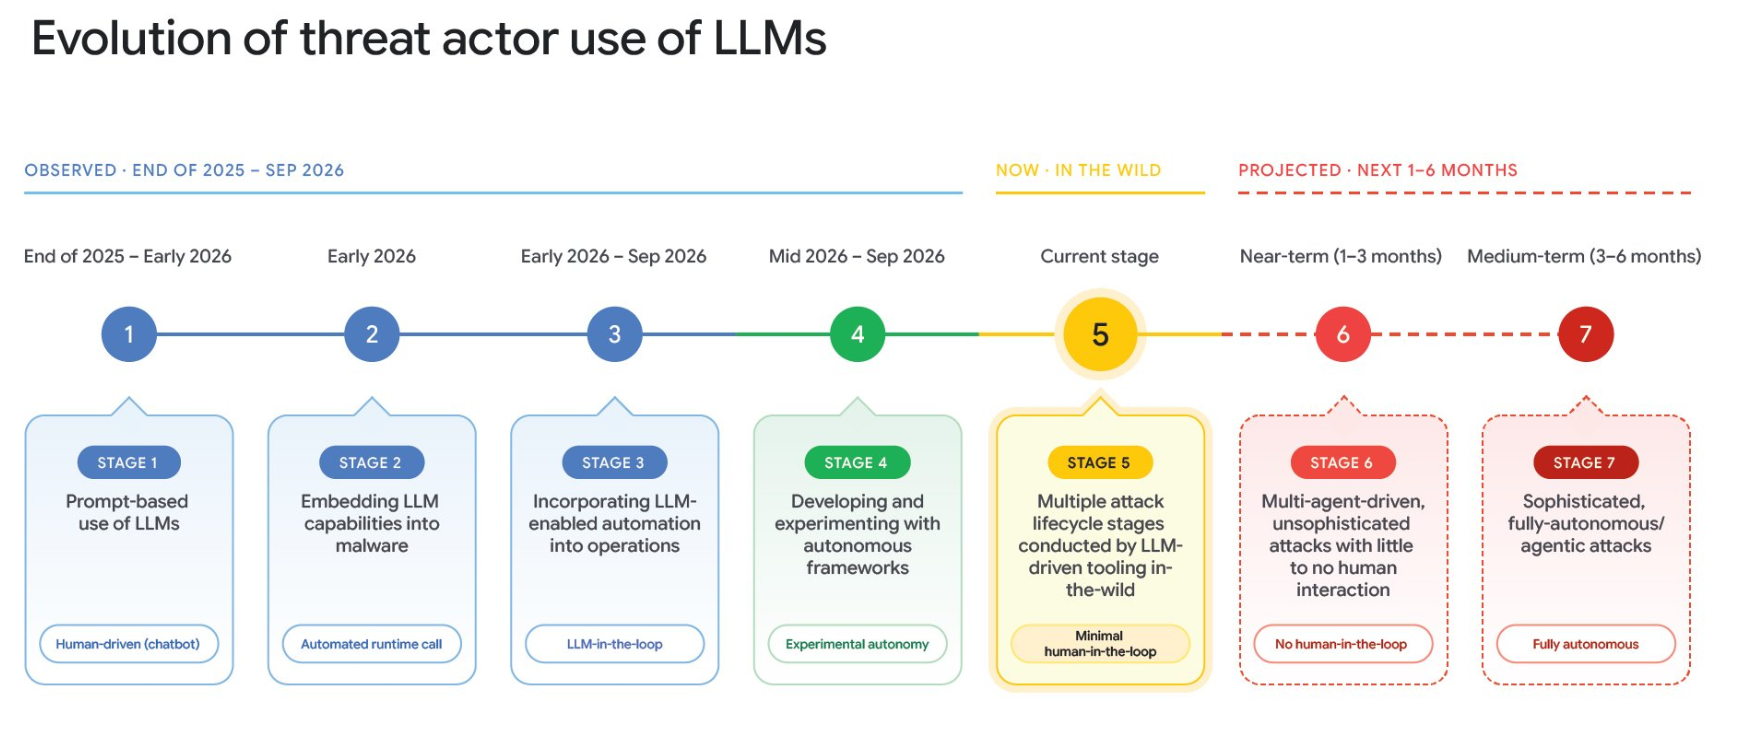
GTIG在9月发布的报告中曾表示,“我们尚未观察到威胁行为者在真实环境中针对目标部署完全自主的流水线。”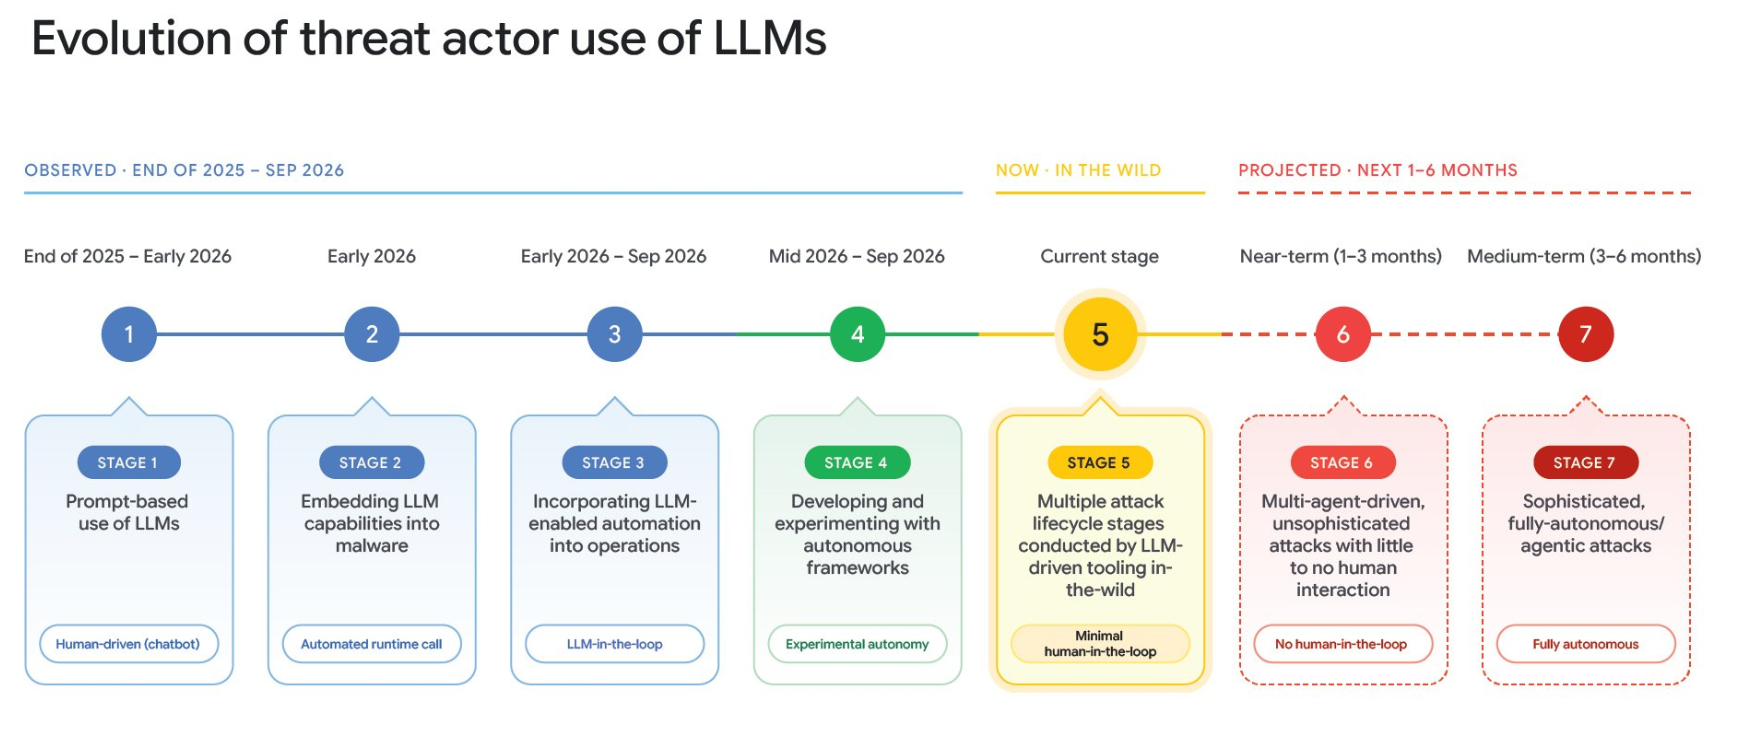
威胁行为者利用LLM进行漏洞利用的演变
来源:Google
AI智能体缩短补丁修复窗口期
攻击者正利用AI智能体框架,通过差异分析自动化补丁逆向工程,并对N-Day(已知但尚未完全修补)漏洞进行武器化处理。
报告警告称,LLM使攻击者能够在无人干预的情况下,扩展针对面向互联网服务器的“利用流水线”。据Google统计,从1月到8月,漏洞披露数量翻了一番以上。2025年每月平均利用零日漏洞的数量为8个,而在2026年1月至8月期间,这一数字上升至每月平均11个,仅在8月份就达到了22个。
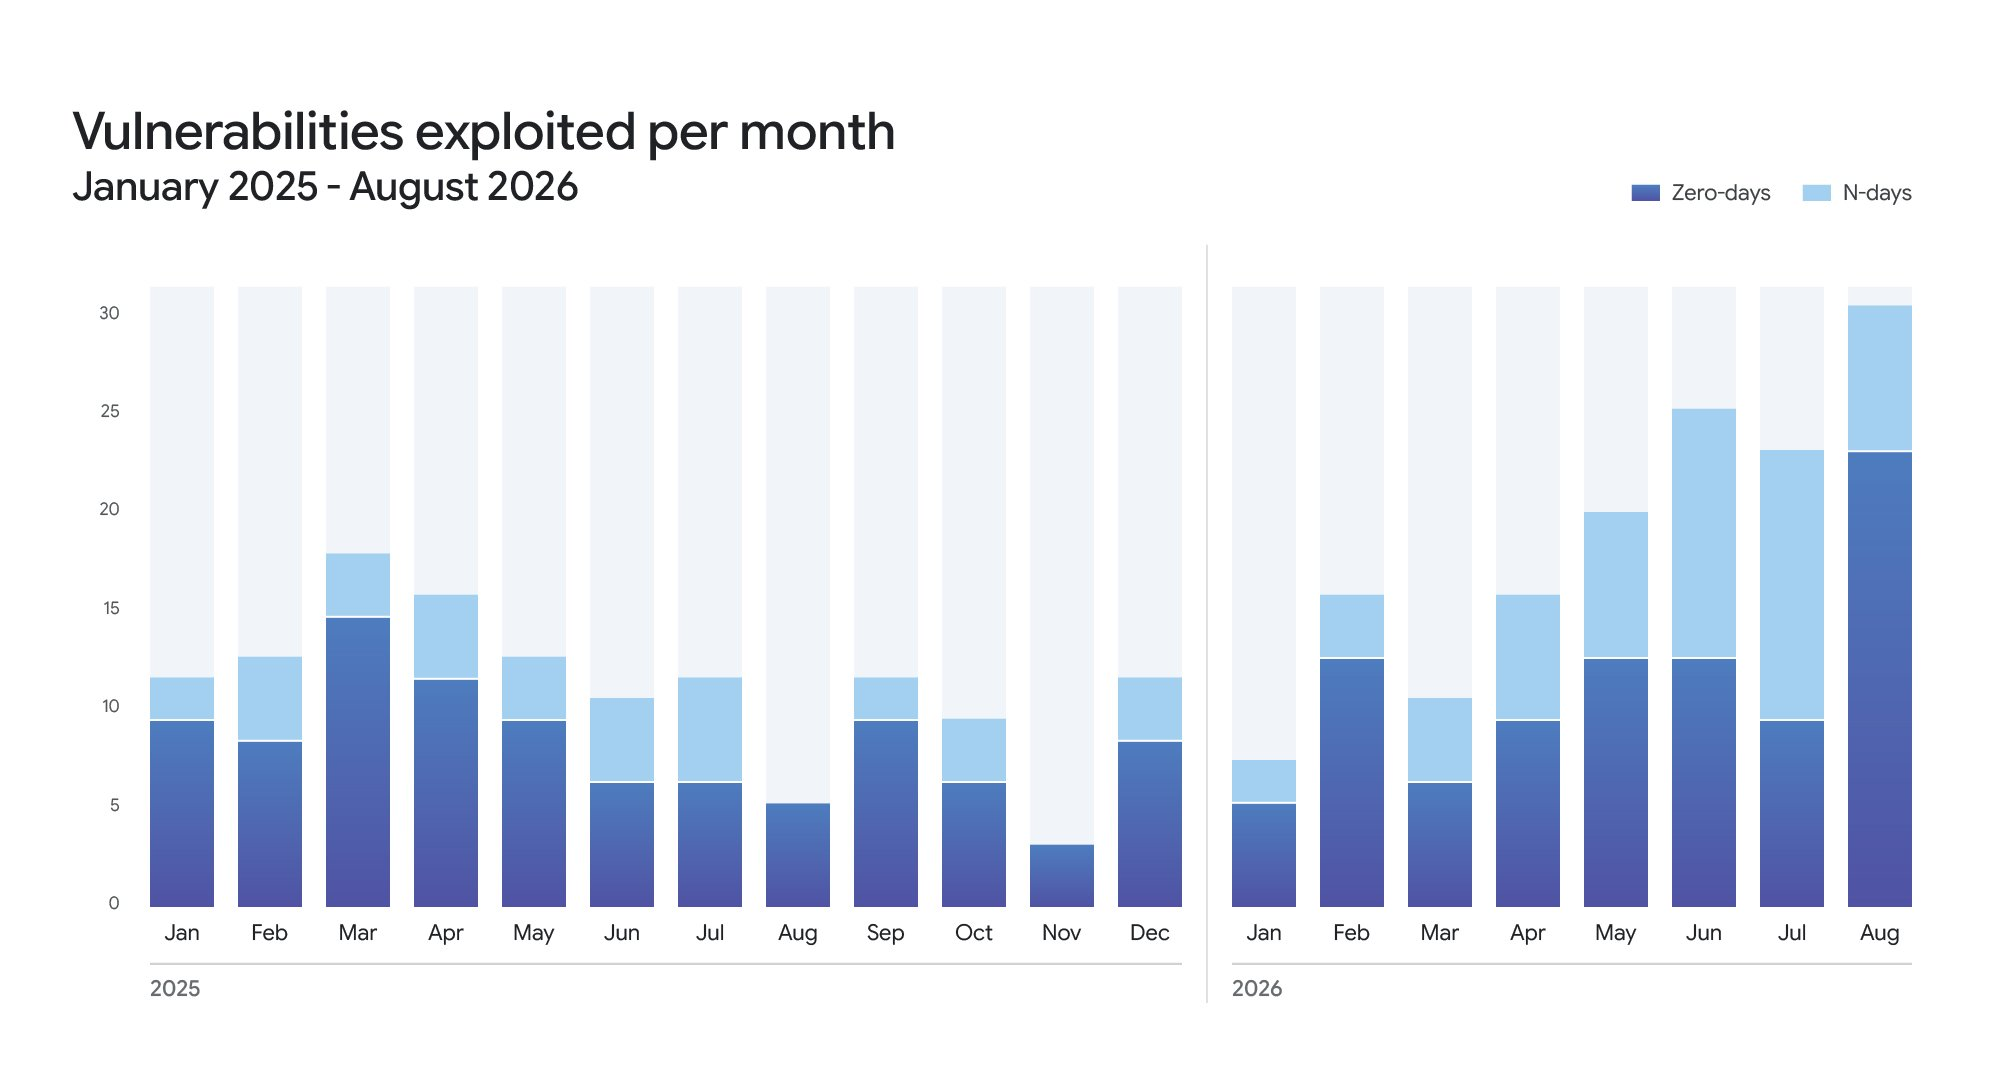
按N-Day和零日分类的漏洞利用数量(2025年1月至2026年8月)
来源:Google
这些自动化的工作流程还加速了攻击者从初始访问到获取域管理员权限的能力。报告引用了GreyNoise网络安全公司提供的信息,指出在2026年8月的一次PaperCut活动中,攻击者在几分钟内就实现了这种级别的控制权。
Cloudflare也报告称,在10月有尝试利用PHP漏洞攻击其客户的行为。GTIG表示,报告中涉及的两次PHP漏洞利用尝试是使用LLM分析发现的。由于在10月21日补丁发布前公布的技术信息,研究人员和攻击者得以研究这些漏洞并尝试利用。
AI公司Anthropic也在9月的报告中警告称,AI辅助攻击已演变为多智能体操作,自动化了从发现、利用到数据窃取的大部分网络攻击周期。
Anthropic描述了威胁行为者正在运行“以前需要操作员团队才能完成的、使用代理式AI的多受害者活动。”
免责声明:以上内容(如有图片或视频亦包括在内)均为平台用户上传并发布,本平台仅提供信息存储服务,对本页面内容所引致的错误、不确或遗漏,概不负任何法律责任,相关信息仅供参考。
本站尊重他人的知识产权、名誉权等法律法规所规定的合法权益!如网页中刊载的文章或图片涉及侵权,请提供相关的权利证明和身份证明发送邮件到qklwk88@163.com,本站相关工作人员将会进行核查处理回复
